Domain natursteine24.de kaufen?
Wir ziehen mit dem Projekt
natursteine24.de um.
Sind Sie am Kauf der Domain
natursteine24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain natursteine24.de kaufen?
Wie entsteht Sandstein aus Granit und wie entsteht Marmor aus Kalkschlamm?
Sandstein entsteht durch die Verwitterung und Erosion von Granitgestein. Durch den Druck und das Gewicht der darüberliegenden Sedimentschichten werden die Granitpartikel zusammengepresst und verfestigen sich zu Sandstein. Marmor entsteht durch die Metamorphose von Kalkschlamm, der durch Ablagerungen von Kalkschalen und Organismen im Meer entstanden ist. Durch den Druck und die Hitze im Erdinneren werden die Kalkpartikel umgewandelt und kristallisieren zu Marmor. **
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **

Ähnliche Suchbegriffe für Krisenfall-Ransomware-Taschenbuch-von
Top-Angebote
Produkte zum Begriff Krisenfall-Ransomware-Taschenbuch-von:
-
Schiefer, Bernadette Maria: Nach DirNach Dir , Marie, eine junge Künstlerin, lebt mit ihrem Partner Paul einen kreativen und intensiven Alltag, der besonders für sie die Herausforderung birgt, ihre Arbeit und die Rolle als Mutter in Einklang zu bringen. Als ihr dreijähriger Sohn bei einem tragischen Badeunfall ums Leben kommt, gerät das Leben des Paares vollkommen aus den Fugen. Während Marie sich in ihrer Trauer zunehmend isoliert, versucht Paul, den Verlust durch unermüdliches Arbeiten zu verdrängen. Auf der Suche nach einem Neuanfang verbringen sie einige Monate im irischen Ferienhaus von Maries Vater. Doch die ersehnte Ruhe bleibt aus: Schuldgefühle und die ständige Erinnerung an Christopher lasten schwer auf Marie. Die Ankunft von Freunden verschärft den Konflikt: Ihre unbeschwerte Selbstbezogenheit erinnert Marie an ein Leben, das für sie längst unerreichbar erscheint. Zwischen Verlust und der verzweifelten Suche nach Halt ringen Marie und Paul mit der Frage, ob und wie sie als Paar weiterleben können. In einer eindringlich verdichteten Sprache erzählt dieser kurze und kraftvolle Roman von Trauer und Schmerz, den unterschiedlichen Wegen, damit umzugehen, und von der Zerbrechlichkeit einer Liebe, die durch den gemeinsamen Verlust bis an ihre Grenzen stößt. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20250314, Autoren: Schiefer, Bernadette, Seitenzahl/Blattzahl: 128, Keyword: Badeunfall; Kind; Neuanfang; Schmerz; Trauer; Verlust, Fachschema: Österreichische Belletristik / Roman, Erzählung, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 184, Breite: 115, Höhe: 18, Gewicht: 230, Produktform: Gebunden,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Welche Qualifikationen sollte ein Migrant im Krisenfall haben?
Ein Migrant im Krisenfall sollte idealerweise über Sprachkenntnisse in der Landessprache verfügen, um sich verständigen zu können. Zudem sind Kenntnisse über die örtlichen Gegebenheiten, wie beispielsweise Notfallnummern oder Fluchtrouten, von Vorteil. Darüber hinaus ist es hilfreich, wenn der Migrant über grundlegende Erste-Hilfe-Kenntnisse verfügt, um sich und anderen im Notfall helfen zu können. **
-
Gebundenes oder Taschenbuch?
Das ist eine persönliche Präferenz. Ein gebundenes Buch hat oft eine hochwertigere Ausstrahlung und ist langlebiger, während ein Taschenbuch leichter und handlicher ist und oft günstiger zu erwerben ist. Letztendlich hängt es von den individuellen Vorlieben und dem Verwendungszweck ab. **
-
Ist Basalt Granit?
Nein, Basalt ist nicht dasselbe wie Granit. Basalt ist ein vulkanisches Gestein, das durch die schnelle Abkühlung von Lava entsteht. Es hat eine dunkle Farbe und eine feinkörnige Struktur. Granit hingegen ist ein magmatisches Gestein, das durch die langsame Abkühlung von Magma tief unter der Erdoberfläche entsteht. Granit hat eine helle Farbe und eine grobkörnige Struktur. Obwohl beide Gesteine aus Mineralien wie Quarz, Feldspat und Glimmer bestehen, unterscheiden sie sich in ihrer Entstehung und Zusammensetzung. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **

Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Top-Angebote
Produkte zum Begriff Krisenfall-Ransomware-Taschenbuch-von:
-
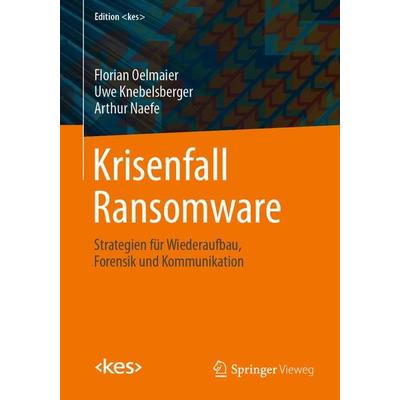
Krisenfall Ransomware, Fachbücher von Arthur Naefe, Florian Oelmaier, Uwe KnebelsbergerAnhand von mehr als 50 bearbeiteten Angriffen auf deutsche Firmen erörtern die Autoren das technische Vorgehen von Ransomwaregruppen, die richtige Reaktion im Krisenfall und die Möglichkeiten zur Prävention. Illustriert durch zahlreiche Screenshots von Erpresserschreiben, Darknetseiten und Verhandlungschats. Mit Gastbeiträgen von N. Weyerstall, Dr. Malek und C. Kurtz sowie von betroffenen Unternehmen. Dieses Buch ist mehr als nur eine Notfallanleitung für den eingetretenen Krisenfall. Um die eigene Verteidigung zu planen, lohnt es sich, den Ernstfall gedanklich durchzuspielen.54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Krisenfall Ransomware, Taschenbuch von Florian Oelmaier,Uwe Knebelsberger,Arthur Naefe, Springer Fachmedien Wiesbaden GmbH, 978-3-658-41613-3Krisenfall Ransomware, Taschenbuch Von Florian Oelmaier,uwe Knebelsberger,arthur Naefe, Springer Fachmedien Wiesbaden Gmbh, 978-3-658-41613-3, Seitenanzahl: 31354,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schiefer, Bernadette Maria: Nach DirNach Dir , Marie, eine junge Künstlerin, lebt mit ihrem Partner Paul einen kreativen und intensiven Alltag, der besonders für sie die Herausforderung birgt, ihre Arbeit und die Rolle als Mutter in Einklang zu bringen. Als ihr dreijähriger Sohn bei einem tragischen Badeunfall ums Leben kommt, gerät das Leben des Paares vollkommen aus den Fugen. Während Marie sich in ihrer Trauer zunehmend isoliert, versucht Paul, den Verlust durch unermüdliches Arbeiten zu verdrängen. Auf der Suche nach einem Neuanfang verbringen sie einige Monate im irischen Ferienhaus von Maries Vater. Doch die ersehnte Ruhe bleibt aus: Schuldgefühle und die ständige Erinnerung an Christopher lasten schwer auf Marie. Die Ankunft von Freunden verschärft den Konflikt: Ihre unbeschwerte Selbstbezogenheit erinnert Marie an ein Leben, das für sie längst unerreichbar erscheint. Zwischen Verlust und der verzweifelten Suche nach Halt ringen Marie und Paul mit der Frage, ob und wie sie als Paar weiterleben können. In einer eindringlich verdichteten Sprache erzählt dieser kurze und kraftvolle Roman von Trauer und Schmerz, den unterschiedlichen Wegen, damit umzugehen, und von der Zerbrechlichkeit einer Liebe, die durch den gemeinsamen Verlust bis an ihre Grenzen stößt. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20250314, Autoren: Schiefer, Bernadette, Seitenzahl/Blattzahl: 128, Keyword: Badeunfall; Kind; Neuanfang; Schmerz; Trauer; Verlust, Fachschema: Österreichische Belletristik / Roman, Erzählung, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 184, Breite: 115, Höhe: 18, Gewicht: 230, Produktform: Gebunden,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie entsteht Sandstein aus Granit und wie entsteht Marmor aus Kalkschlamm?
Sandstein entsteht durch die Verwitterung und Erosion von Granitgestein. Durch den Druck und das Gewicht der darüberliegenden Sedimentschichten werden die Granitpartikel zusammengepresst und verfestigen sich zu Sandstein. Marmor entsteht durch die Metamorphose von Kalkschlamm, der durch Ablagerungen von Kalkschalen und Organismen im Meer entstanden ist. Durch den Druck und die Hitze im Erdinneren werden die Kalkpartikel umgewandelt und kristallisieren zu Marmor. **
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Welche Qualifikationen sollte ein Migrant im Krisenfall haben?
Ein Migrant im Krisenfall sollte idealerweise über Sprachkenntnisse in der Landessprache verfügen, um sich verständigen zu können. Zudem sind Kenntnisse über die örtlichen Gegebenheiten, wie beispielsweise Notfallnummern oder Fluchtrouten, von Vorteil. Darüber hinaus ist es hilfreich, wenn der Migrant über grundlegende Erste-Hilfe-Kenntnisse verfügt, um sich und anderen im Notfall helfen zu können. **
-
Gebundenes oder Taschenbuch?
Das ist eine persönliche Präferenz. Ein gebundenes Buch hat oft eine hochwertigere Ausstrahlung und ist langlebiger, während ein Taschenbuch leichter und handlicher ist und oft günstiger zu erwerben ist. Letztendlich hängt es von den individuellen Vorlieben und dem Verwendungszweck ab. **
Ähnliche Suchbegriffe für Krisenfall-Ransomware-Taschenbuch-von
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist Basalt Granit?
Nein, Basalt ist nicht dasselbe wie Granit. Basalt ist ein vulkanisches Gestein, das durch die schnelle Abkühlung von Lava entsteht. Es hat eine dunkle Farbe und eine feinkörnige Struktur. Granit hingegen ist ein magmatisches Gestein, das durch die langsame Abkühlung von Magma tief unter der Erdoberfläche entsteht. Granit hat eine helle Farbe und eine grobkörnige Struktur. Obwohl beide Gesteine aus Mineralien wie Quarz, Feldspat und Glimmer bestehen, unterscheiden sie sich in ihrer Entstehung und Zusammensetzung. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.